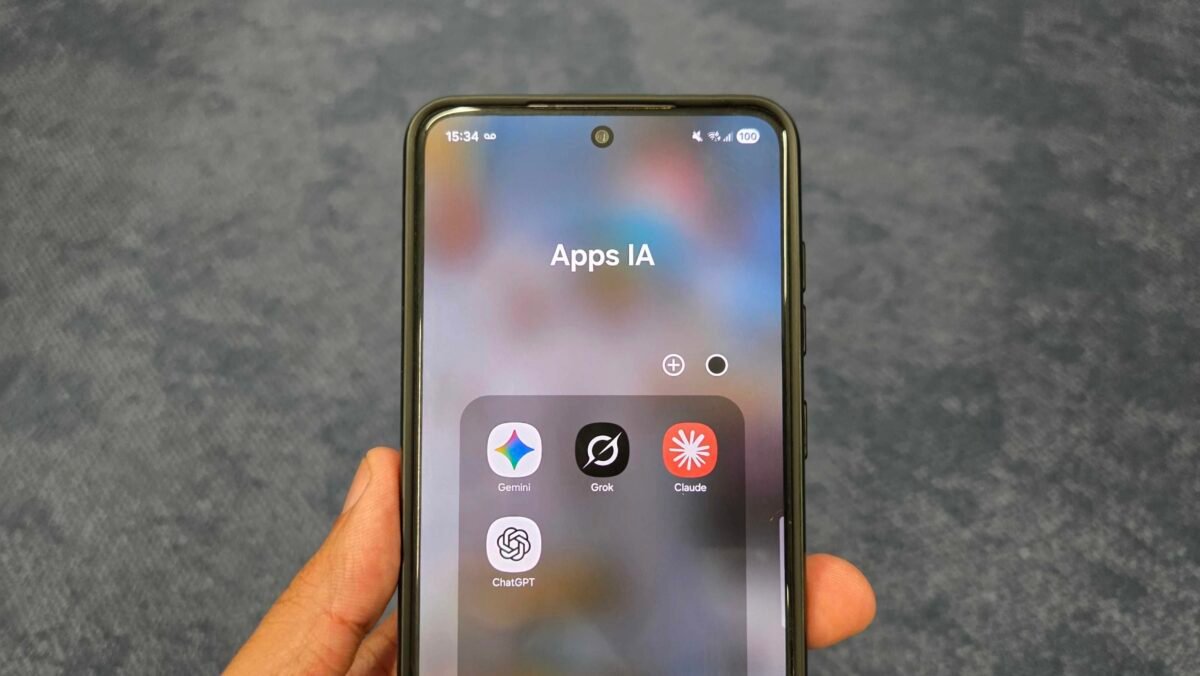
O uso rotidineiro de assistentes de inteligência artificial como ChatGPT, Gemini e Claude para solucionar dúvidas e organizar a rotina expõe uma vulnerabilidade preocupante: a entrega involuntária de segredos pessoais. Como essas plataformas processam interações em servidores remotos, o usuário perde o controle sobre o destino de informações financeiras, médicas e profissionais após o envio.
O perigo invisível do confessionário virtual
As conversas com chatbots costumam reunir um volume massivo de dados íntimos sobre a vida cotidiana. Por padrão, os serviços tradicionais coletam e armazenam esses registros de acordo com suas políticas internas.
Esses dados servem para aprimorar os modelos de linguagem, mas também ficam vulneráveis a solicitações policiais, intimações judiciais, acessos de terceiros e repasse a parceiros comerciais. A concentração de tantas informações em um único canal eleva consideravelmente a exposição digital dos usuários.
Alternativas contratuais e serviços intermediários
Para mitigar essa exposição, existem os Contratos de Retenção Zero de Dados, conhecidos como ZDR. Adotados por gigantes como OpenAI, Anthropic e Google, esses acordos prometem apagar os registros após o processamento, embora ainda tragam exceções voltadas à segurança e prevenção de fraudes, além de funcionarem apenas como termos jurídicos sem barreiras criptográficas.
Outra alternativa envolve plataformas intermediárias que prometem operar sem histórico de mensagens. Contudo, especialistas alertam que a promessa de uma política de privacidade não substitui a segurança técnica.
O papel dos Ambientes de Execução Confiáveis
Diferente dos aplicativos de mensagens com criptografia tradicional, as IAs na nuvem exigem o recebimento do texto sem criptografia para gerar respostas. Para solucionar essa falha estrutural, a indústria adotou os Ambientes de Execução Confiáveis, ou TEEs.
Essa tecnologia utiliza proteção baseada em hardware para isolar os prompts em áreas específicas, impedindo que o provedor grave as conversas. O sistema já é empregado em ferramentas voltadas à segurança e em recursos de privacidade oferecidos no ecossistema de grandes empresas de tecnologia.
Processamento local e o custo da segurança
Executar modelos de linguagem de forma 100% offline no próprio computador usando ferramentas avançadas impede que qualquer dado saia do dispositivo, embora esbarre na limitação de desempenho do hardware pessoal. Dispositivos móveis também adotam estratégias híbridas de processamento em nuvem privada, recorrendo a confirmações prévias do usuário antes de consultas externas.
Por fim, manter uma infraestrutura segura exige alto investimento em hardware e energia. Enquanto plataformas gratuitas ou baratas frequentemente subsidiam custos através da exploração de dados, soluções focadas estritamente em sigilo cobram valores mais elevados para operar sem monetizar as informações dos usuários.