O cenário da segurança digital no Brasil registrou uma escalada expressiva em uma modalidade específica de fraude cibernética logo nos primeiros meses do ano. As armadilhas eletrônicas que utilizam códigos bidimensionais para enganar vítimas apresentaram uma alta de 460% entre janeiro e fevereiro de 2026, de acordo com um relatório detalhado divulgado pela ESET. O estudo, estruturado a partir da telemetria coletada pelos sistemas de monitoramento da companhia de cibersegurança ao longo do primeiro semestre, revela que as investidas conhecidas tecnicamente como quishing ganharam tração acelerada e já passaram a responder por uma fatia representativa de 7,2% de todas as detecções de phishing mapeadas em território nacional durante o período em análise.
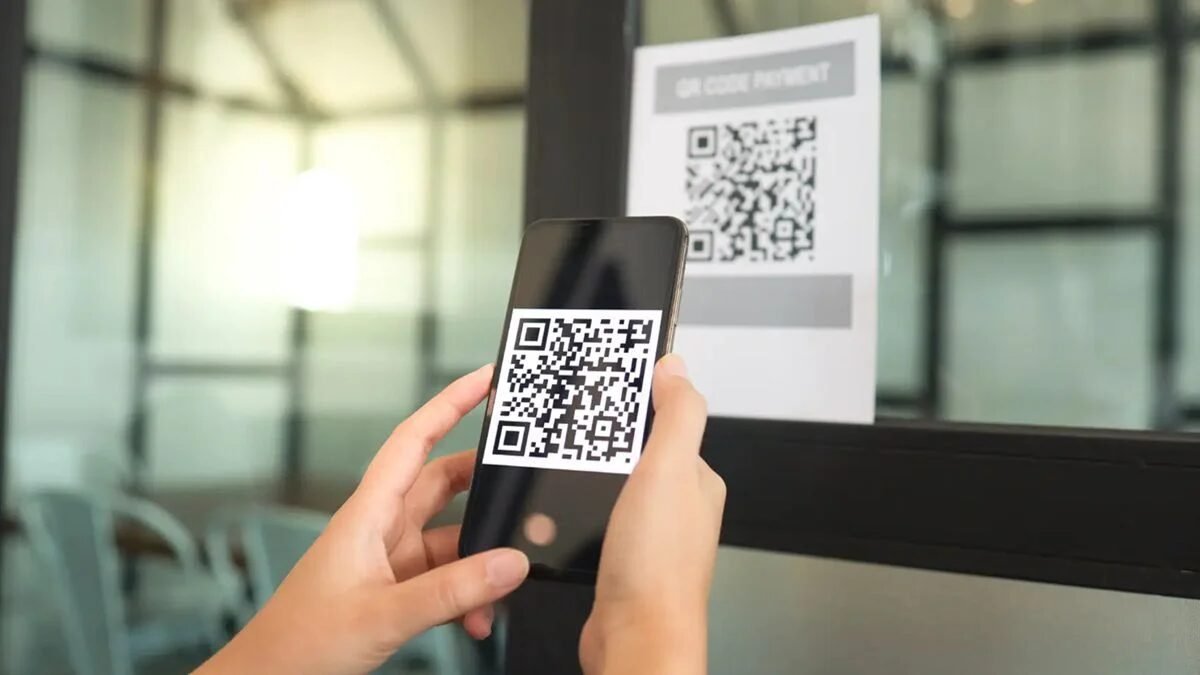
Essa expansão vertiginosa coloca em evidência a constante transformação das estratégias adotadas pelo cibercrime, que busca brechas comportamentais no cotidiano dos usuários para contornar camadas tradicionais de defesa. Em termos conceituais, a palavra quishing surge da união das expressões QR Code e phishing, designando a prática em que criminosos virtuais substituem ou complementam os tradicionais links de texto por códigos gráficos de resposta rápida. O objetivo central dessa manobra é direcionar as vítimas de forma silenciosa para ambientes digitais adulterados, incluindo formulários fraudulentos voltados à captura indevida de dados confidenciais ou portais programados para executar o descarregamento automático de arquivos nocivos aos aparelhos.
Para obter sucesso nessa empreitada, os golpistas tiram proveito direto da ampla popularização e da rotina de conveniência que a sociedade brasileira estabeleceu com os códigos visuais. Hoje em dia, a interação com esses padrões gráficos tornou-se um hábito automático para a realização de transferências e pagamentos bancários instantâneos, leitura de cardápios interativos em bares e restaurantes, acompanhamento de entregas de encomendas, validação de ingressos em eventos culturais e etapas rotineiras de autenticação de identidade em múltiplos serviços. Essa naturalidade no manuseio diário reduz os mecanismos naturais de alerta do cidadão, que tende a encarar a figura geométrica com um nível de confiança significativamente superior ao dispensado a links desconhecidos recebidos por canais convencionais.
A dinâmica técnica do quishing e o rompimento da barreira visual
A principal distinção operacional entre o quishing e uma tentativa tradicional de fraude baseada em hiperlinks reside na maneira física e lógica pela qual o endereço da web é apresentado à vítima. Em um golpe convencional distribuído por mensagem eletrônica, o destinatário frequentemente tem a oportunidade de pousar o cursor sobre o link ou observar previamente o texto da URL antes de efetivar o clique, o que possibilita notar pequenas discrepâncias de ortografia, terminações suspeitas ou servidores com nomes atípicos. No caso do código visual, esse processo de inspeção primária é completamente desarticulado.
Quando uma pessoa simplesmente aponta o sensor da câmera de seu smartphone em direção ao padrão bidimensional, o dispositivo interpreta a imagem instantaneamente e oferece o caminho de destino, muitas vezes abrindo o navegador de maneira direta ou mediante um simples toque confirmatório. Esse fluxo dinâmico impede a visualização atenta e imediata do destino original antes da leitura mecânica do código pelo aparelho, dificultando de forma considerável a identificação de domínios espúrios, fraudes de identidade visual ou redirecionamentos maliciosos sucessivos configurados na infraestrutura dos invasores.
Os canais de distribuição e a engenharia social dos ataques
A mecânica de disseminação do quishing é bastante versátil e costuma ser iniciada por meio do envio de imagens em mensagens de correio eletrônico, aplicativos de troca de mensagens instantâneas ou publicações e mensagens diretas em redes sociais. Em muitas circunstâncias, o código bidimensional não é encaminhado de forma isolada, mas integrado à diagramação de documentos em formato digital que ostentam uma roupagem visual aparentemente legítima. Entre os disfarces mais comuns utilizados pelas redes de fraude estão arquivos formatados como notas fiscais eletrônicas, notificações urgentes de cobrança, contratos de prestação de serviços ou comprovantes de quitação bancária.
Assim que a leitura da imagem gráfica é consumada pelo telefone celular, o usuário é prontamente transferido para um portal mantido sob controle integral dos fraudadores. Com frequência, essas páginas reproduzem com extrema fidelidade visual os portais oficiais de instituições bancárias, lojas de comércio eletrônico ou provedores de serviços amplamente difundidos no país. Uma vez no ambiente falso, a vítima é estimulada a digitar credenciais de acesso, senhas alfanuméricas, dados completos de cartões de crédito ou os códigos temporários emitidos por sistemas de autenticação em duas etapas. Em outras variantes registradas pela telemetria, o simples acesso ao endereço gerado pelo código desencadeia o download involuntário de pacotes contendo softwares maliciosos que visam comprometer o sistema operacional do smartphone.
O comportamento do usuário sob a ótica dos especialistas
A transição das táticas criminosas para o ambiente dos códigos de resposta rápida fundamenta-se primordialmente na exploração dos atalhos cognitivos humanos. A avaliação do cenário feita por especialistas em segurança digital indica que o formato visual do código acaba funcionando como uma blindagem psicológica para a fraude, já que a vítima em potencial não se depara imediatamente com uma sequência de letras e números que poderia levantar suspeitas preliminares.
Essa dinâmica foi detalhada por Jonathan Ramos, que atua como pesquisador de segurança da ESET Brasil. Segundo a análise técnica do pesquisador, o recurso gráfico neutraliza uma fase crucial do processo decisório individual, uma vez que a rota de navegação permanece oculta aos olhos humanos até o momento exato em que a leitura óptica ocorre. Ao sintetizar a vulnerabilidade comportamental que alimenta essas armadilhas diárias, Jonathan Ramos explicou:
“A pessoa enxerga uma imagem familiar, escaneia e muitas vezes segue as instruções sem verificar para onde foi direcionada”, afirmou o especialista.
Diante dessa constatação comportamental, a recomendação enfática fornecida pelos analistas de defesa cibernética é desmistificar a imagem do código visual como um elemento inerentemente seguro. Para todos os efeitos de proteção digital, qualquer código impresso ou digitalizado deve ser tratado com o mesmo nível de ceticismo e rigor aplicado a um hiperlink genérico recebido na caixa de entrada, exigindo do internauta a postura inegociável de checar a barra de navegação e verificar o destino real antes de autorizar qualquer interação adicional na tela.
O panorama do phishing e o domínio dos arquivos em formato PDF
O avanço veloz dos episódios de quishing não ocorre de maneira isolada, mas se insere em uma realidade mais ampla e preocupante da segurança da informação no território nacional. Os dados consolidados pela ESET comprovam que as diferentes variações de phishing continuam despontando entre as ameaças digitais mais expressivas e incidentes contra os internautas brasileiros. Ao longo de todo o primeiro semestre, a categoria de phishing respondeu por expressivos 35,9% do volume total de detecções e incidentes analisados pela empresa em suas plataformas no país.
A despeito da forte aceleração percentual demonstrada pelos golpes mediados por códigos gráficos, as campanhas fraudulentas estruturadas sobre arquivos de formato PDF sustentaram a liderança isolada em número absoluto de registros fraudulentos no período. A classificação categorizada pelos sistemas de segurança como PDF/Phishing foi responsável por concentrar nada menos que 52% de todas as ocorrências de engenharia social identificadas pela empresa.
Aplicações e disfarces documentais nos ambientes pessoal e corporativo
A predominância do formato PDF no ecossistema de golpes eletrônicos decorre da sua universalidade técnica, sendo uma extensão aceita e manipulada diariamente em praticamente todos os sistemas operacionais, computadores pessoais e dispositivos móveis. A familiaridade institucional com esse tipo de extensão facilita a penetração de armadilhas bem elaboradas. Os criminosos confeccionam arquivos que emulam com precisão comprovantes emitidos por órgãos oficiais, ordens de pagamento, notas fiscais emitidas por grandes varejistas e segundas vias de boletos prestes a vencer.
Quando as campanhas têm como alvo as redes de trabalho e o ecossistema corporativo, as abordagens tornam-se ainda mais personalizadas e perigosas. No cotidiano de empresas de diferentes portes, os golpistas costumam remeter arquivos disfarçados de pedidos formais de clientes, orçamentos comerciais urgentes, currículos enviados para processos seletivos em andamento ou minutas contratuais encaminhadas sob o falso pretexto de terem sido compartilhadas por colegas de departamento. No interior desses documentos, os criminosos costumam embutir links disfarçados, botões chamativos de ação ou os próprios códigos bidimensionais. Ao interagir com qualquer um desses elementos, a vítima acaba direcionada para portais de coleta de credenciais confidenciais ou é levada a autorizar a execução de executáveis danosos que podem comprometer toda a rede corporativa.
O uso indevido de plataformas consagradas nas campanhas fraudulentas
Um expediente recorrente mapeado pelos relatórios da companhia de cibersegurança consiste no aproveitamento indevido da reputação de grandes marcas e serviços digitais globais para conceder uma camada artificial de legitimidade às mensagens disparadas. De acordo com as métricas extraídas pela telemetria da ES