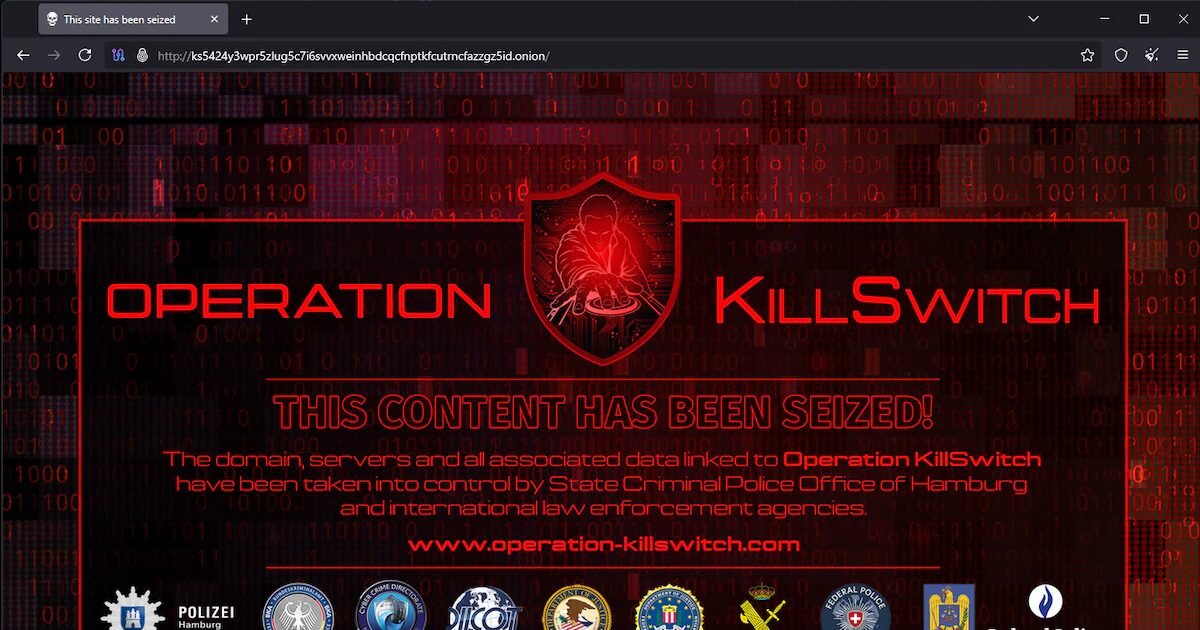
Uma operação policial internacional desmantelou o grupo de cibercrime KillSec, investigado por realizar cerca de 1.000 ataques no mundo todo. A ação, realizada nesta quarta-feira (30) e batizada como “Operação KillSwitch”, levou à derrubada do site de vazamento do coletivo no dark web e à tomada de controle de cinco servidores centrais. As autoridades identificaram um adolescente de 16 anos como o principal operador e administrador da organização.
As empresas e instituições afetadas eram atacadas a partir de falhas em softwares e brechas em acessos mal protegidos, principalmente em serviços de armazenamento em nuvem. Após invadir os sistemas e copiar arquivos confidenciais, os criminosos exigiam pagamentos em dinheiro ou criptomoedas para não publicar o material. As autoridades confirmaram que pelo menos 500 invasões foram bem-sucedidas, sendo 70 delas registradas na Alemanha.

A investigação apurou que os integrantes usavam inteligência artificial (IA) para criar e manter a infraestrutura de extorsão, além de identificar potenciais alvos vulneráveis. Durante as buscas realizadas na Grécia, Romênia, Espanha e Reino Unido, a polícia efetuou três prisões provisórias, cumpriu mandados em oito propriedades e garantiu o controle de ao menos 110 terabytes de dados roubados das vítimas para impedir novos vazamentos.
As autoridades da Alemanha e a agência europeia de polícia (Europol) destacaram que a cooperação transfronteiriça e o uso de recursos técnicos foram decisivos para interceptar a organização, que atuava desde 2024.
“A cibercriminalidade é uma ameaça crescente e um grande desafio para as autoridades de aplicação da lei, que só pode ser combatida com sucesso por meio de uma boa cooperação além das fronteiras”, afirmou o chefe do Departamento Estadual de Investigação Criminal de Hamburgo, Jan Hieber, em comunicado.
Organização interna e uso de IA
Os investigadores descobriram que a estrutura da organização contava com funções bem definidas. Além do adolescente de 16 anos indicado como administrador, o grupo tinha um desenvolvedor que completou 18 anos em agosto e era menor de idade quando parte dos crimes foi cometida. Também havia suspeitos que atuavam como negociador e afiliado.
Os invasores mantinham um portal específico na dark web para expor as empresas atingidas. Quando a vítima se recusava a pagar o resgate solicitado, os arquivos roubados eram liberados para download gratuito. As análises de inteligência mostraram que a quadrilha obteve quantias expressivas de dinheiro com as extorsões antes de ter a infraestrutura desmantelada.
Além do impacto direto às companhias atingidas, a operação chamou a atenção dos órgãos de segurança pelo suporte de ferramentas de IA na automação dos ataques e na seleção das vítimas.
“Isso mostra o quão fortes e eficazes nossas autoridades de segurança estão preparadas no combate à cibercriminalidade grave”, pontuou Andy Grote, senador do Interior da cidade-estado de Hamburgo, ao Presse Portal.
Ação conjunta e apreensão de criptomoedas
Liderada pelo Departamento Estadual de Investigação Criminal de Hamburgo e pela Promotoria Pública de Hamburgo, a operação contou com a colaboração de órgãos de segurança da Bélgica, Finlândia, Grécia, Holanda, Romênia, Espanha, Suíça, Reino Unido e Estados Unidos.
A agência de cooperação judiciária Eurojust operou um centro de coordenação para garantir que os mandados fossem cumpridos simultaneamente nos diferentes países. Paralelamente, o Centro Europeu de Cibercrime da Europol atuou no cruzamento de dados de inteligência e no suporte técnico para rastrear transações financeiras em criptomoedas.
Os agentes trabalham, neste momento, na perícia dos computadores e servidores apreendidos. As autoridades informaram que a análise dos equipamentos pode revelar novas vítimas, novos ataques e outros envolvidos na estrutura criminosa nos próximos dias.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.