Falha crítica no PHP paralisa governos e exige atualização urgente
Vazamento antecipado de vulnerabilidades no PHP provoca ataques imediatos, desligamento de portais na Europa e mobilização global de equipes de segurança. Crédito: Derek Keller
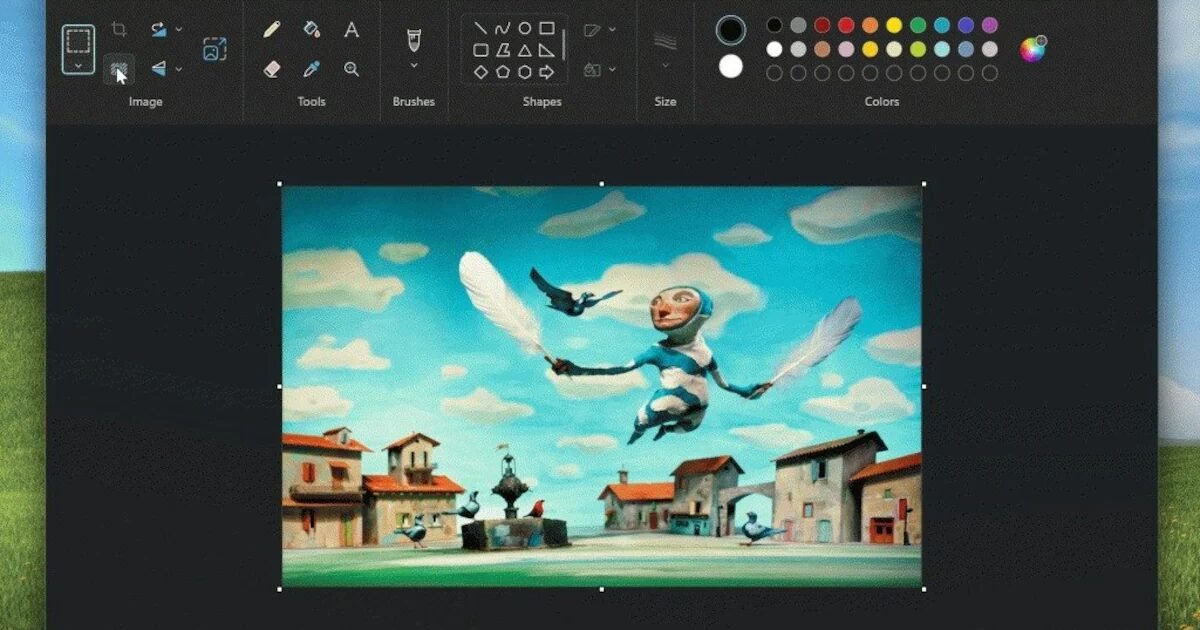
A Microsoft corrigiu uma vulnerabilidade no Paint que abria caminho para a execução de comandos que poderia levar a uma invasão do dispositivo de uma vítima. A atualização é distribuída de forma automática e gradativa para os usuários por meio da Microsoft Store.
A vulnerabilidade, identificada como CVE-2026-83844, recebeu pontuação CVSS 8.1, classificada como alta, e foi considerada importante pela Microsoft. Segundo a descrição na National Vulnerability Database (NVD), a falha consiste em uma leitura fora dos limites (“Out-of-bounds Read”, em inglês) no Microsoft Paint, que abre caminho para a execução remota de código.
Neste tipo de vulnerabilidade, o aplicativo pode acessar áreas da memória que estão fora dos limites definidos para ele. O invasor pode explorar a falha ao enviar um arquivo malicioso e induzir o destinatário a abri-lo usando o Paint, por exemplo.

A brecha, então, permite a execução de código no sistema com os mesmos privilégios da conta do usuário. Na prática, isso pode dar ao invasor acesso a recursos do computador e permitir que ele dê continuidade ao ataque, instalando outros malwares ou extraindo informações sensíveis, como credenciais de acesso.
Embora a vulnerabilidade tenha sido divulgada em 13 de outubro deste ano, não há registros públicos de exploração da falha.
Atualização é distribuída gradativamente
A correção está disponível na versão 11.2609.401.0 do Microsoft Paint. Segundo o The Hacker News, a distribuição do pacote parece ocorrer de forma gradual, já que a versão corretiva ainda não está disponível em alguns países.
Por padrão, a Microsoft Store baixa e instala atualizações de aplicativos automaticamente. Portanto, se essa configuração não foi alterada, o recurso está habilitado. No momento da elaboração desta matéria, o Paint instalado no computador do autor já estava atualizado para a versão corrigida.
Como verificar se a atualização foi instalada?
Dada a gravidade da vulnerabilidade, é recomendado verificar se o update foi instalado. Você pode fazer isso pela Microsoft Store na página dedicada ao Paint e verificar a “Versão instalada” na seção “Informações adicionais”, ou direto no Paint.
- Abra o Microsoft Paint no Windows 11;
- Clique no ícone de engrenagem (configurações) no canto superior direito da tela;
- Na área “Sobre o Paint”, confira o número da compilação instalada – se for 11.2609.401.0, o app foi corrigido.
Qualquer versão mais recente do que a 11.2609.401.0 também teve a vulnerabilidade corrigida.
Até o momento, não foram divulgadas soluções alternativas para se proteger da vulnerabilidade além de instalar a versão mais recente do aplicativo.
Quer ficar por dentro das novidades do mundo da tecnologia? Acesse o TecMundo e acompanhe as últimas notícias sobre segurança digital, Windows e software. /Com informações de The Hacker News.