Pesquisadores de segurança da empresa Jamf Threat Labs identificaram um novo programa malicioso para computadores da Apple, batizado como “CloudSyncD”. A ameaça utiliza um instalador falso do Zoom para enganar os usuários, capturar a senha de acesso do sistema e infectar o dispositivo. Publicado nesta quarta-feira (30), o alerta mostra como softwares populares e do dia a dia continuam sendo usados por criminosos como iscas eficientes para invadir sistemas.
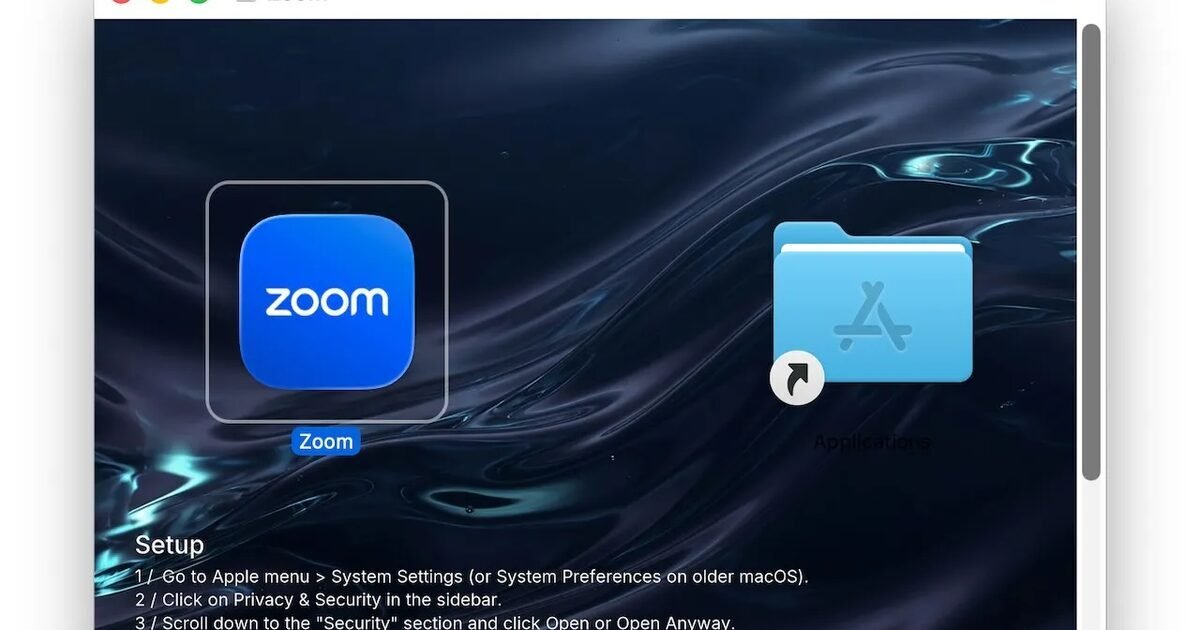
O ataque começa quando a vítima baixa um arquivo de imagem que se parece com o instalador oficial do Zoom, plataforma usada para ligações de vídeo e reuniões on-line. Ao abrir o arquivo, uma imagem de fundo personalizada orienta a vítima a acessar as configurações de privacidade do macOS para autorizar manualmente a execução do programa. Esse passo a passo serve para burlar o Gatekeeper, um recurso de segurança nativo da Apple que bloqueia o funcionamento de aplicativos não verificados.

Assim que o arquivo é executado, o programa abre uma caixa de diálogo falsa solicitando a senha do computador. Para garantir que o código receba os dados corretos, o malware valida a credencial digitada diretamente no sistema antes de prosseguir. Depois que a senha é inserida, a tela passa a exibir uma mensagem que simula o download do Zoom, enquanto esconde o roubo das informações.
De acordo com o relatório da empresa de cibersegurança, o método de ocultação das credenciais chama a atenção pela complexidade técnica usada para evitar detecção. “O programa armazena a senha capturada em um arquivo de configuração falso, codificando os caracteres e escondendo o texto dentro de um código acompanhado de caracteres ocultos”, afirmam os pesquisadores.
Controle silencioso à distância
Com a senha em mãos, o instalador falso consegue acionar uma segunda etapa da infecção, que roda em segundo plano com permissões de administrador. A nova fase funciona como uma porta de entrada silenciosa para os cibercriminosos. O programa faz um levantamento completo do computador, em que coleta dados de identificação, processador e memória, e envia esse relatório inicial para um servidor controlado pelos invasores.

A partir desse momento, o malware passa a se comunicar com esse servidor a cada oito a 16 segundos em busca de novos comandos ou outros arquivos maliciosos para baixar no computador afetado. Para evitar suspeitas ao trafegar dados pela rede, as conexões da ameaça imitam requisições comuns de scripts de internet.
Foco em acesso, não em dados salvos
Apesar de pedir a senha do usuário logo no primeiro acesso, o comportamento do software difere do visto em roubos de dados tradicionais, destacam os especialistas.
Embora o CloudSyncD possa parecer um roubo de dados à primeira vista devido à forma como solicita a senha ao usuário, a senha nunca é enviada para fora. O malware não contém recursos integrados para coletar dados de navegadores, chaves do Keychain ou carteiras de criptomoedas
Pesquisadores da empresa de cibersegurança Jamf Threat Labs
A primeira versão de teste do malware foi detectada pela equipe de análise em 15 de setembro. Apenas dois dias depois, novas versões já configuradas para se comunicar com servidores ativos foram identificadas, o que indicou que os criadores da ameaça avançaram da fase de testes para a fase de ataques reais.

Segundo a análise técnico, a recomendação para os usuários de computadores Mac é baixar programas exclusivamente pelas lojas oficiais ou diretamente nos sites das empresas desenvolvedoras e evitar seguir tutoriais para desativar os mecanismos de proteção do sistema operacional.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.