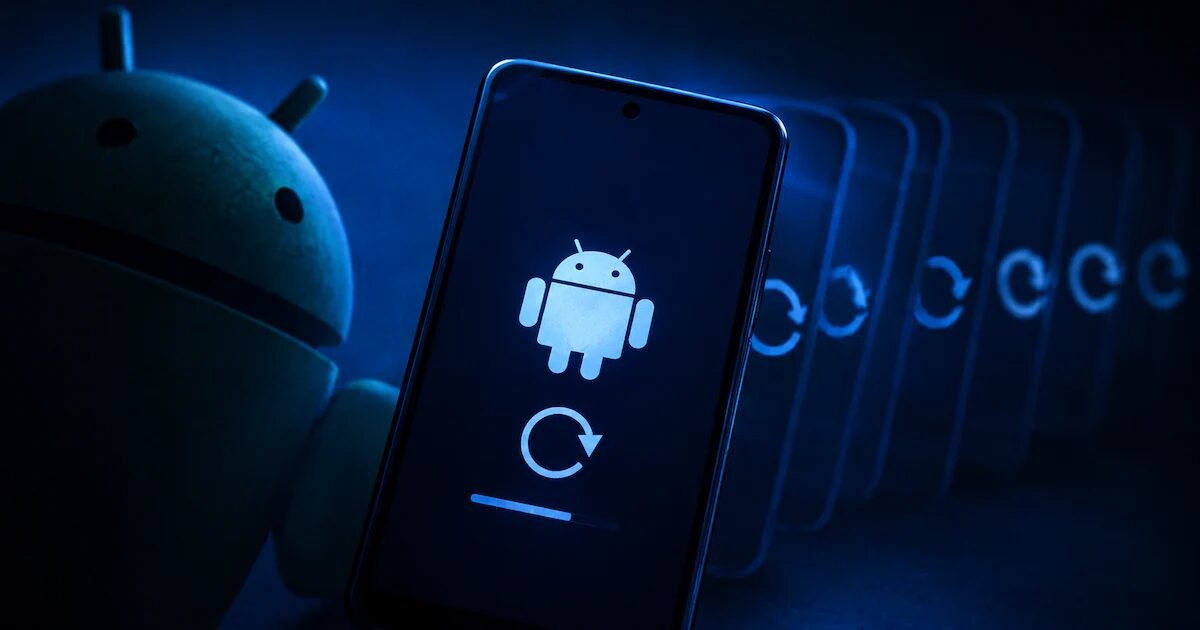
Uma falha crítica de segurança no sistema operacional Android permite que um aplicativo malicioso force dispositivos a entrarem em loop contínuo de reinicialização. Batizada de “GhostMap”, a vulnerabilidade exige apenas a instalação do pacote, sem requerer permissões especiais ou que o usuário abra o programa. A brecha foi descoberta por analistas da empresa Bitdefender, que compartilharam o achado em relatório técnico publicado nesta quinta-feira (5).
O problema surge da forma como o sistema processa informações de compactação de arquivos APK, pois o componente responsável pela instalação e a biblioteca que gerencia os recursos interpretam os dados de maneira diferente. O resultado é um mapeamento incorreto de memória que provoca uma falha e interrompe processos essenciais logo após a inicialização.

Nos testes conduzidos pela equipe de pesquisa, o efeito ocorreu em aparelhos e afetou versões do sistema operacional a partir do Android 10. “A instalação de um aplicativo construído dessa forma gera uma interrupção em serviços centrais do sistema, impedindo o funcionamento correto do aparelho”, identificam os pesquisadores, em análise documentada.
Vulnerabilidade dispensa permissões e dificulta a remoção
A gravidade da brecha está na simplicidade da execução, avaliam os analistas da Bitdefender. Barreiras comuns de segurança falham em conter a ameaça antes da instalação, já que o código malicioso não precisa rodar ativamente. O processo automático do sistema tenta ler os recursos corrompidos logo após o término da instalação, o que derruba o serviço central e força um novo reboot imediato.
O ciclo vicioso impede, até mesmo, o acesso ao modo de segurança do aparelho. Como o sistema leva o arquivo defeituoso antes que as rotinas de diagnóstico sejam carregadas, o telefone permanece travado na animação de inicialização.
O dispositivo entra em um estado em que a interface gráfica não carrega, tornando impossível o uso normal do telefone
Pesquisadores da Bitdefender
A recuperação do aparelho exige procedimentos drásticos, avaliam os pesquisadores. Usuários afetados precisam recorrer à restauração de fábrica, ação que apaga todos os dados locais armazenados. A única alternativa para preservar os arquivos é o uso de comandos via cabo e um computador, caso o modo de depuração estivesse ativado previamente no dispositivo.
Google responde sobre falha
A equipe da Bitdefender reportou as descobertas à Google em agosto, além de ter enviado detalhes técnicos e instruções de reprodução em duas etapas. Ela classificou, inicialmente, o caso como fora do escopo para uma atualização imediata de segurança, porém relatou à empresa de segurança que encaminhou a descoberta para equipes internas avaliarem versões futuras do sistema.
Enquanto uma correção oficial não chega aos usuários, os autores recomendam cuidado redobrado com a instalação de aplicativos fora das lojas oficiais e o uso de soluções de segurança móvel capazes de identificar arquivos com estruturas corrompidas antes da conclusão do processo de instalação.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.